Domain mit-dem-handy.de kaufen?
Wir ziehen mit dem Projekt
mit-dem-handy.de um.
Sind Sie am Kauf der Domain
mit-dem-handy.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mit-dem-handy.de kaufen?
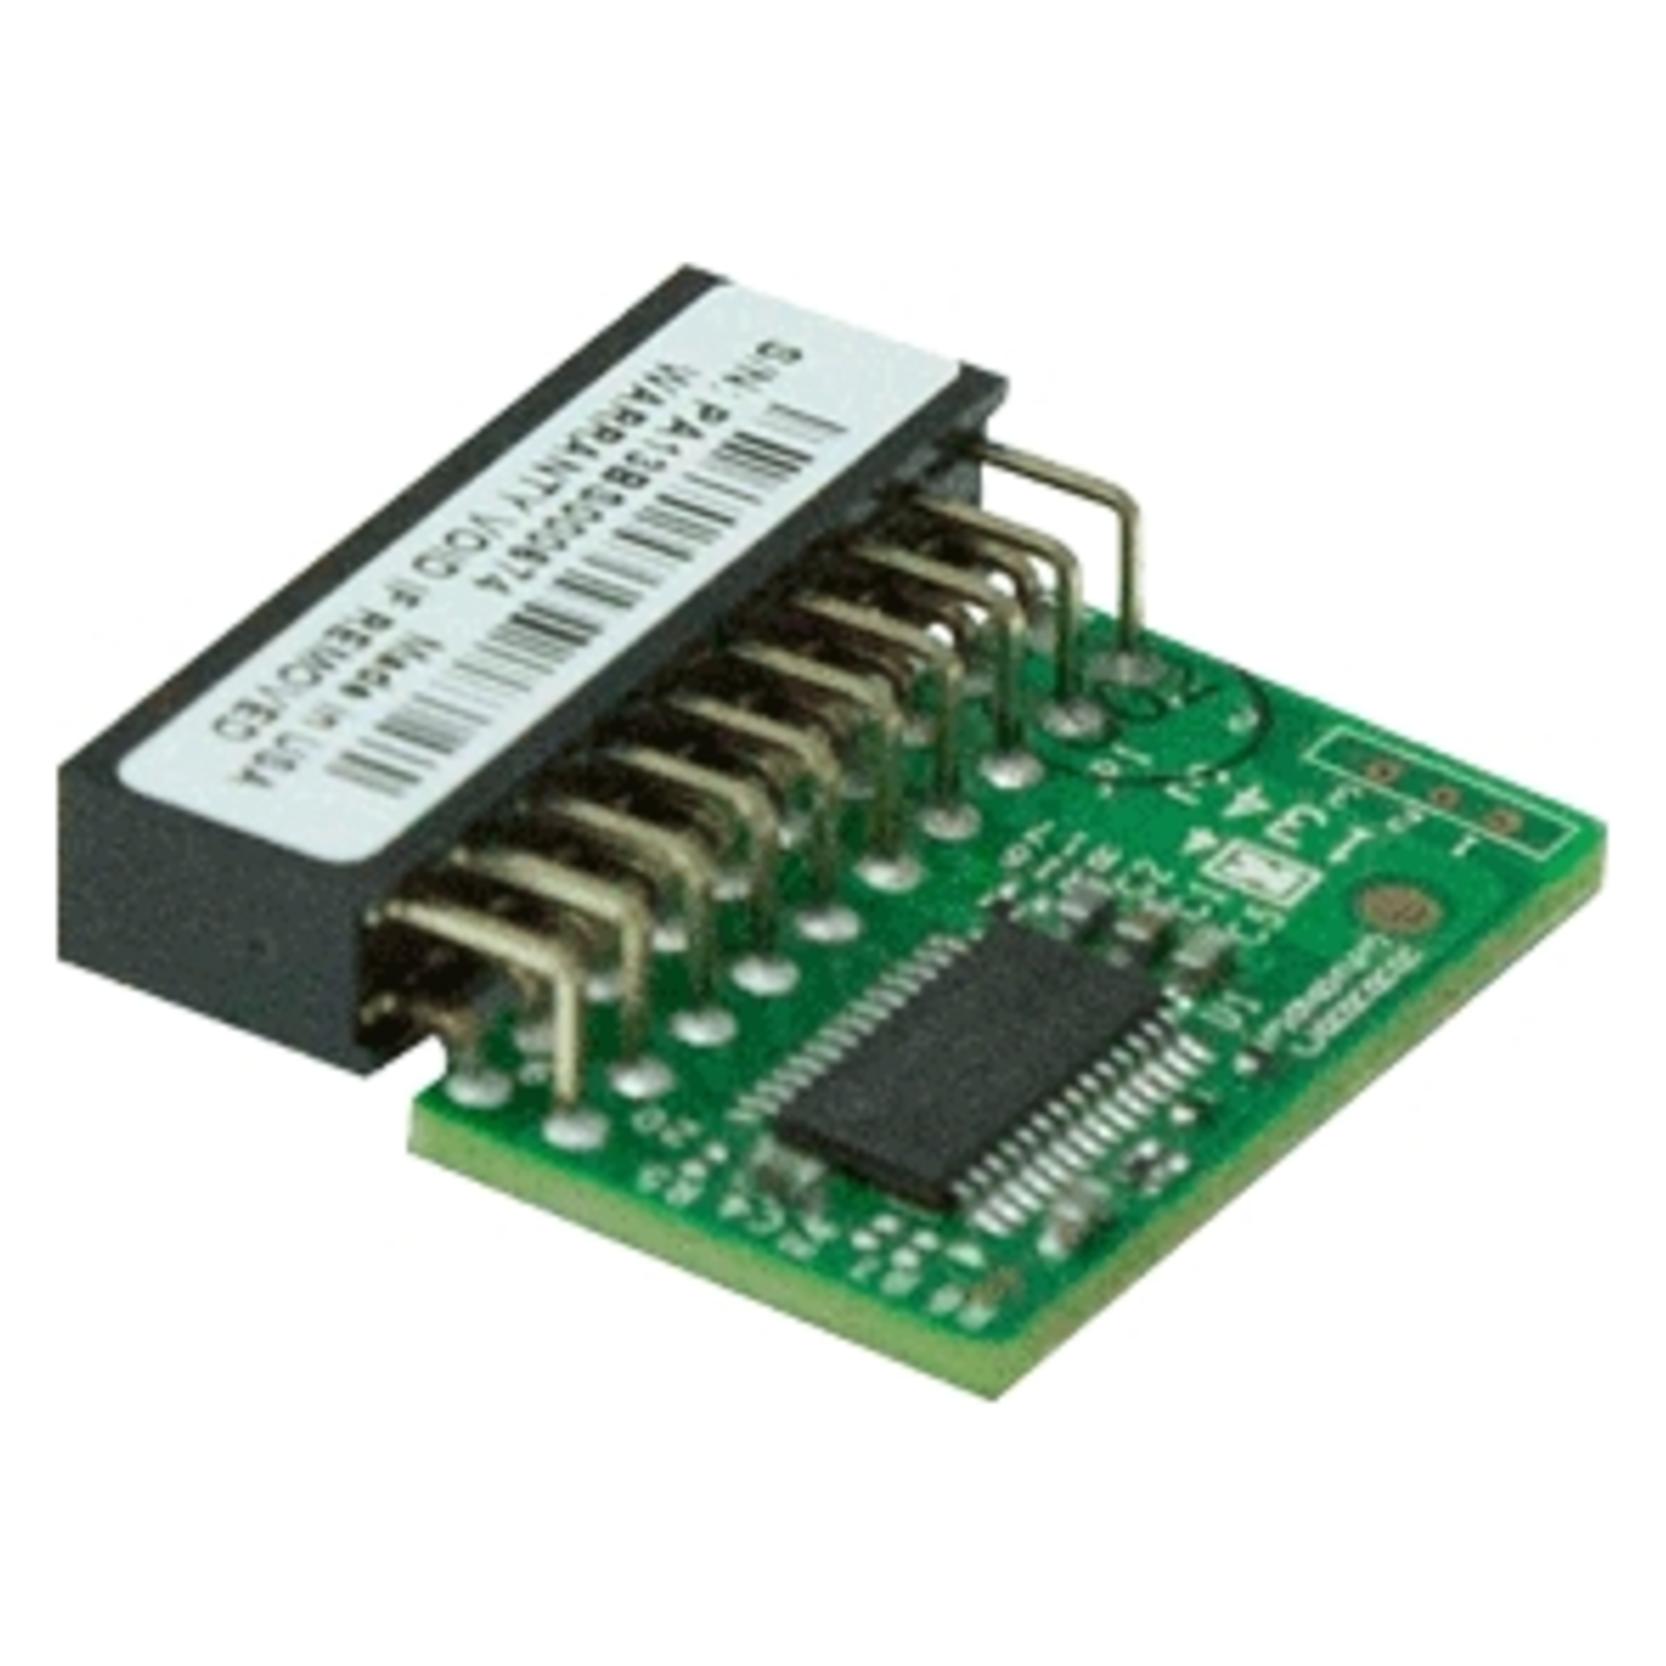
Was bedeutet TPM auf dem Motherboard?
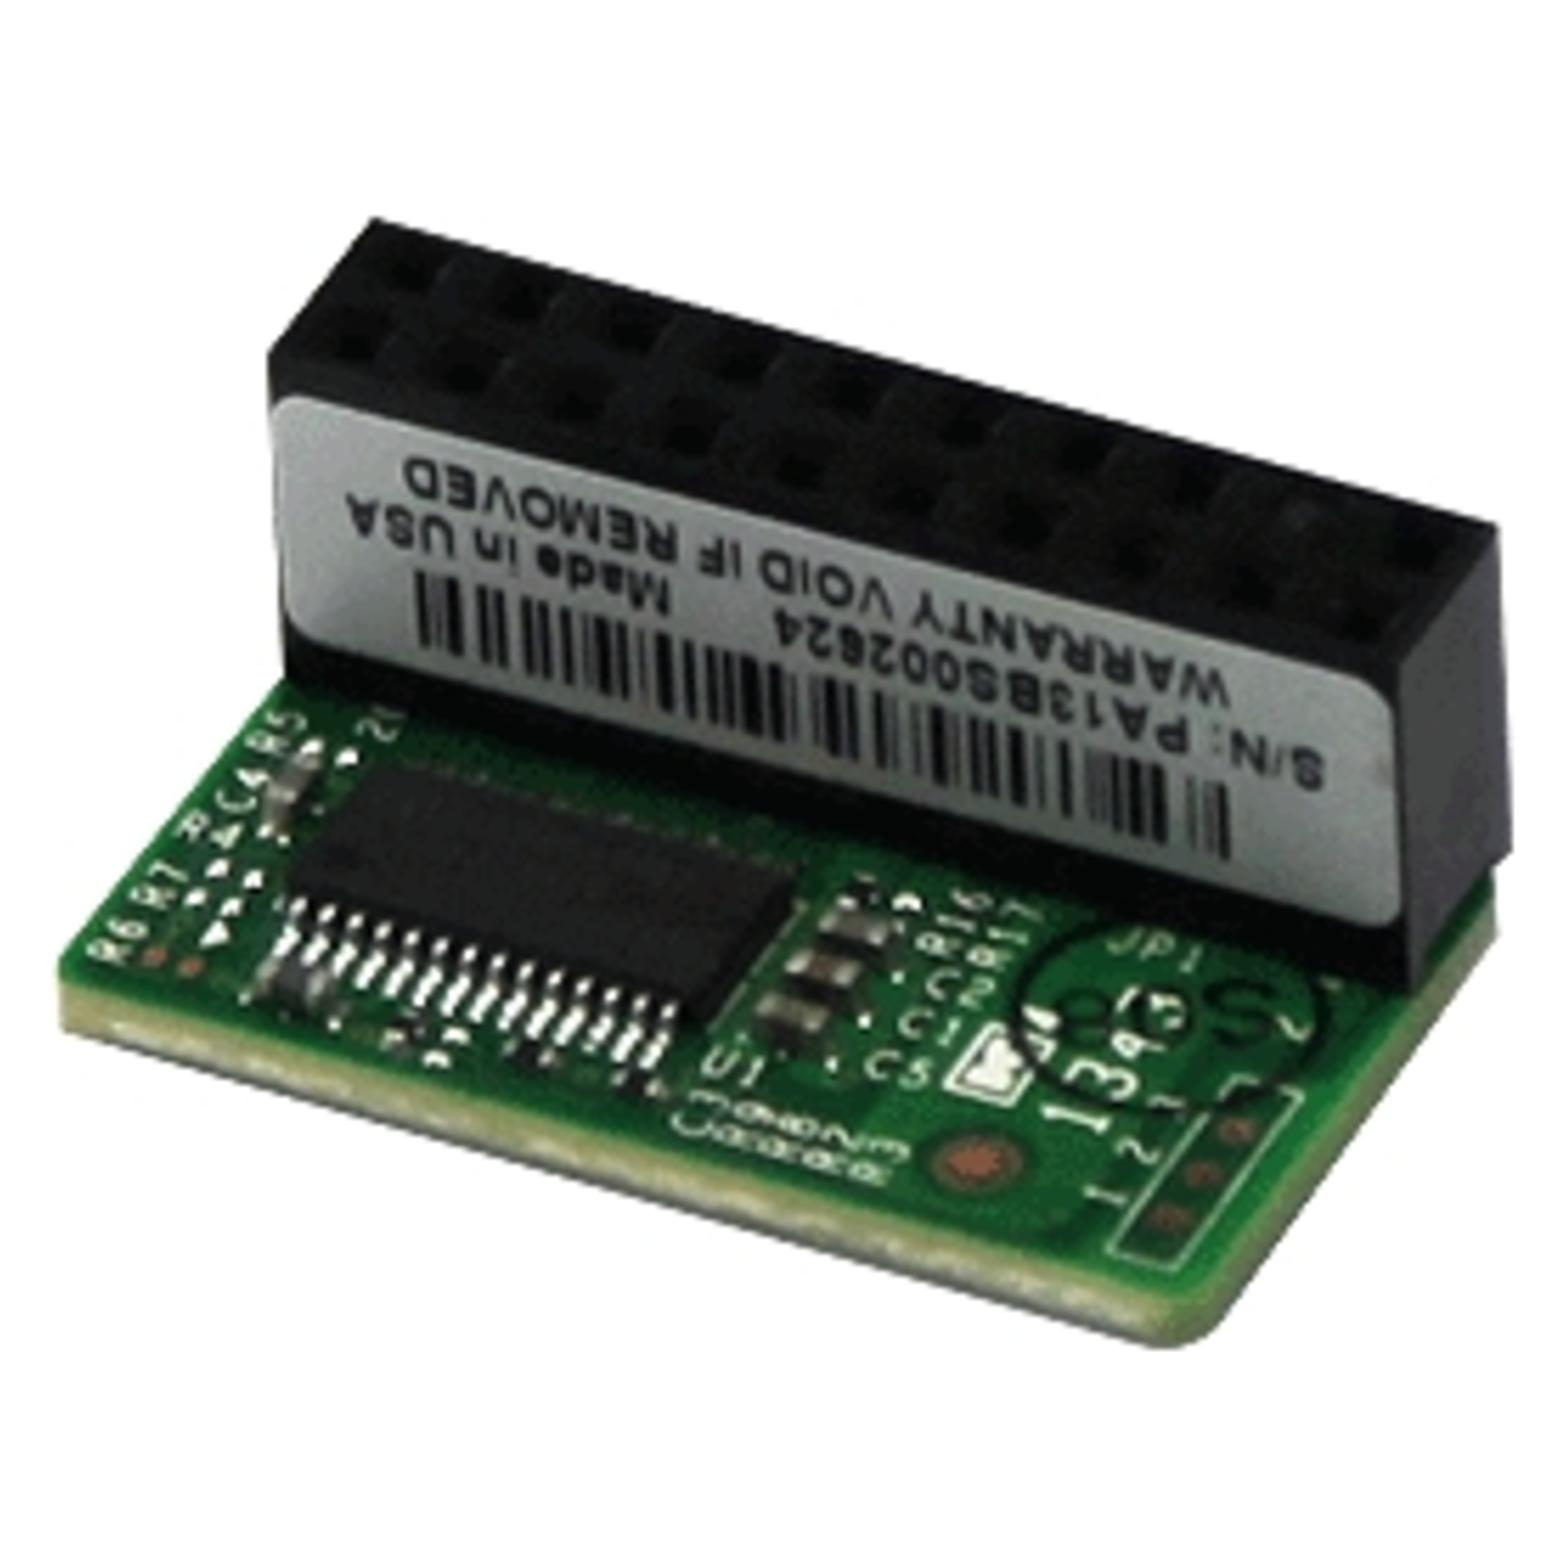
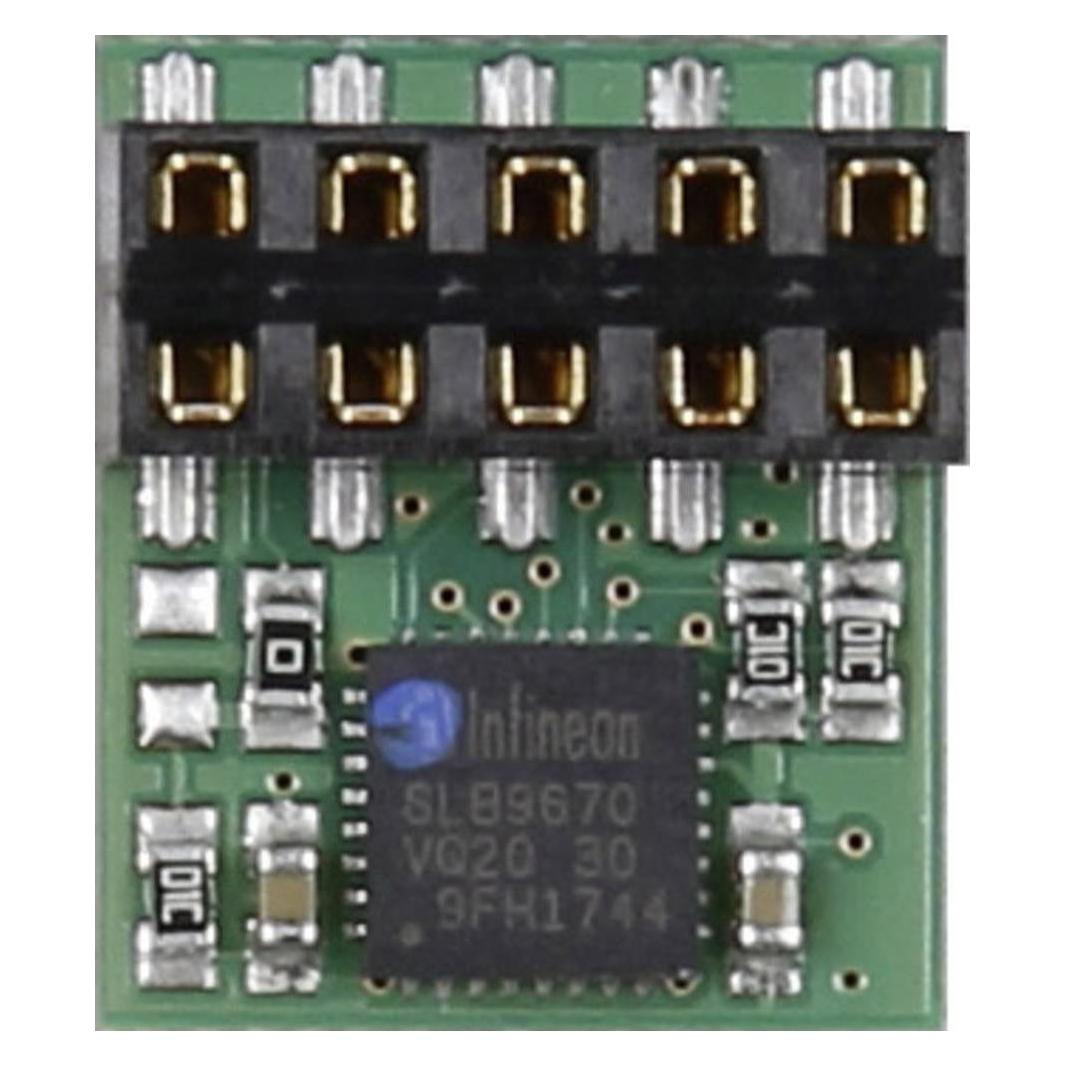
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip auf dem Motherboard. Es dient der sicheren Speicherung von kryptografischen Schlüsseln, der Durchführung von Verschlüsselungs- und Authentifizierungsfunktionen und der Überprüfung der Integrität des Systems. TPM wird oft für Sicherheitsfunktionen wie sicheres Booten, Festplattenverschlüsselung und digitale Rechteverwaltung verwendet. **
Was ist der Fehler mit dem Linux TPM Chip?
Es gibt keinen spezifischen Fehler mit dem Linux TPM Chip. Allerdings können Probleme auftreten, wenn der Treiber für den TPM Chip nicht korrekt installiert oder konfiguriert ist. In solchen Fällen kann es zu Fehlfunktionen oder Inkompatibilitäten kommen. Es ist wichtig, sicherzustellen, dass der Treiber ordnungsgemäß installiert und auf dem neuesten Stand ist, um mögliche Probleme zu vermeiden. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:

-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was soll ich mit TPM machen?
TPM steht für Trusted Platform Module und ist ein Sicherheitschip, der in vielen modernen Computern eingebaut ist. Mit TPM kannst du die Sicherheit deines Systems verbessern, indem du beispielsweise die Festplattenverschlüsselung aktivierst oder die Integrität deines Betriebssystems überwachst. Du kannst TPM auch nutzen, um sichere Authentifizierungsmethoden wie biometrische Daten oder Smartcards zu implementieren. Es ist ratsam, TPM zu aktivieren und die verschiedenen Sicherheitsfunktionen zu nutzen, um deine Daten und dein System vor unbefugtem Zugriff zu schützen. **
-
Was sind die Probleme mit TPM?
Ein Problem mit TPM (Trusted Platform Module) ist, dass es als proprietärer Standard von bestimmten Herstellern entwickelt wurde und daher nicht von allen Geräten unterstützt wird. Ein weiteres Problem ist, dass TPM auf einem einzelnen Chip implementiert ist, was bedeutet, dass ein physischer Zugriff auf das Gerät erforderlich ist, um auf die TPM-Funktionen zuzugreifen. Darüber hinaus gibt es Bedenken hinsichtlich der Sicherheit und des Datenschutzes, da TPM potenziell von Regierungen oder anderen Organisationen zur Überwachung oder Kontrolle von Geräten verwendet werden könnte. **
Was ist das Problem mit TPM nach dem CPU-Wechsel?
Das Problem mit TPM (Trusted Platform Module) nach einem CPU-Wechsel besteht darin, dass das TPM an die spezifische Hardware gebunden ist. Wenn die CPU ausgetauscht wird, erkennt das TPM dies als eine Änderung der Hardwarekonfiguration und kann daher deaktiviert oder zurückgesetzt werden. Dadurch können Sicherheitsfunktionen, die auf dem TPM basieren, beeinträchtigt werden. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Was bedeutet TPM auf dem Motherboard?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip auf dem Motherboard. Es dient der sicheren Speicherung von kryptografischen Schlüsseln, der Durchführung von Verschlüsselungs- und Authentifizierungsfunktionen und der Überprüfung der Integrität des Systems. TPM wird oft für Sicherheitsfunktionen wie sicheres Booten, Festplattenverschlüsselung und digitale Rechteverwaltung verwendet. **
-
Was ist der Fehler mit dem Linux TPM Chip?
Es gibt keinen spezifischen Fehler mit dem Linux TPM Chip. Allerdings können Probleme auftreten, wenn der Treiber für den TPM Chip nicht korrekt installiert oder konfiguriert ist. In solchen Fällen kann es zu Fehlfunktionen oder Inkompatibilitäten kommen. Es ist wichtig, sicherzustellen, dass der Treiber ordnungsgemäß installiert und auf dem neuesten Stand ist, um mögliche Probleme zu vermeiden. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
-
Was soll ich mit TPM machen?
TPM steht für Trusted Platform Module und ist ein Sicherheitschip, der in vielen modernen Computern eingebaut ist. Mit TPM kannst du die Sicherheit deines Systems verbessern, indem du beispielsweise die Festplattenverschlüsselung aktivierst oder die Integrität deines Betriebssystems überwachst. Du kannst TPM auch nutzen, um sichere Authentifizierungsmethoden wie biometrische Daten oder Smartcards zu implementieren. Es ist ratsam, TPM zu aktivieren und die verschiedenen Sicherheitsfunktionen zu nutzen, um deine Daten und dein System vor unbefugtem Zugriff zu schützen. **
-
Was sind die Probleme mit TPM?
Ein Problem mit TPM (Trusted Platform Module) ist, dass es als proprietärer Standard von bestimmten Herstellern entwickelt wurde und daher nicht von allen Geräten unterstützt wird. Ein weiteres Problem ist, dass TPM auf einem einzelnen Chip implementiert ist, was bedeutet, dass ein physischer Zugriff auf das Gerät erforderlich ist, um auf die TPM-Funktionen zuzugreifen. Darüber hinaus gibt es Bedenken hinsichtlich der Sicherheit und des Datenschutzes, da TPM potenziell von Regierungen oder anderen Organisationen zur Überwachung oder Kontrolle von Geräten verwendet werden könnte. **
-
Was ist das Problem mit TPM nach dem CPU-Wechsel?
Das Problem mit TPM (Trusted Platform Module) nach einem CPU-Wechsel besteht darin, dass das TPM an die spezifische Hardware gebunden ist. Wenn die CPU ausgetauscht wird, erkennt das TPM dies als eine Änderung der Hardwarekonfiguration und kann daher deaktiviert oder zurückgesetzt werden. Dadurch können Sicherheitsfunktionen, die auf dem TPM basieren, beeinträchtigt werden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.